
Un site piraté peut mettre en péril la continuité de l’activité et la confiance des visiteurs. En 2026, les attaques informatiques évoluent vite et les indices d’un piratage se cachent souvent derrière des redirections inattendues, des pages modifiées ou des avertissements dans le navigateur. Ce guide, pensé pour être lisible en diagonale, propose une marche à suivre claire pour sécuriser site web et restaurer site sans aggraver la situation. L’objectif est de reprendre le contrôle, rapidement et durablement, en évitant les faux pas classiques.
La première priorité est de limiter les dégâts et de préserver les preuves. Avant toute restauration, il faut identifier l’origine de l’incident, bloquer les accès non autorisés et sauvegarder les éléments utiles au diagnostic. Des ressources officielles et des retours d’expérience permettent d’établir une feuille de route fiable, à adapter selon le CMS et l’hébergement utilisé. Pour ceux qui veulent aller plus loin, ce guide de sécurité web propose des méthodes concrètes et testées, en particulier pour WordPress et les solutions d’hébergement les plus répandues.
En 2026, la cybersécurité n’est plus optionnelle. Chaque site doit prévoir des vérifications régulières, des sauvegardes externes et une gestion rigoureuse des accès. Le risque n’est pas seulement technique: il touche aussi la réputation et le référencement. Les bonnes pratiques décrites ci‑dessous s’appuient sur des retours d’expérience et des recommandations officielles pour prévenir les attaques et limiter les impacts.
Site piraté : détecter rapidement si le problème vient du serveur ou d’un piratage
Une panne serveur se distingue d’un piratage par certains indices simples. Une panne survient souvent après une mise à jour ou un manque de ressources et peut provoquer une page blanche ou une erreur 500. Le site peut être indisponible pour plusieurs domaines sur le même serveur. En revanche, un piratage web laisse des traces plus spécifiques : redirections vers des domaines inconnus, comptes administrateurs ajoutés, fichiers modifiés, ou avertissements de sécurité dans le navigateur. Google Search Console peut signaler du contenu injecté ou des téléchargements malveillants dans son rapport « Problèmes de sécurité ».
Commence par vérifier la page d’état et les messages de l’hébergeur. Parcours les journaux du serveur et la date de modification des fichiers. Liste les utilisateurs du CMS. Si plusieurs signes convergent, considère le site comme compromis jusqu’à preuve du contraire. Pour aller plus loin, consulte une source spécialisée et guide-toi pas à pas dans la section suivante.
Actions immédiates après la détection d’un incident
La priorité n’est pas de remettre le site en ligne immédiatement, mais d’empêcher l’assaillant de poursuivre. Mets le site en maintenance ou bloque l’accès public temporairement. Informe l’hébergeur et demande-lui de vérifier le serveur et les journaux. Change les mots de passe liés à l’hébergement, au CMS, au FTP/SFTP, à la base de données et aux comptes mail. Révoque les utilisateurs et les sessions non reconnus. Conserve une copie des fichiers, de la base et des journaux avant tout nettoyage. Analyse les ordinateurs utilisés pour administrer le site avec un antivirus à jour.
Pour une prise en charge efficace, préserve les preuves et sollicite l’aide d’un professionnel si nécessaire. Cette étape permet d’éviter une réinfection et de gagner du temps lors de la restauration.
À ce stade, l’hébergeur peut confirmer une panne générale ou isoler l’espace concerné, et proposer des journaux techniques ou des sauvegardes antérieures. En cas d’attaque massive ou complexe, son rôle se combine avec celui d’un spécialiste en sécurité.
Pour illustrer, voici quelques ressources utiles qui complètent les conseils ci‑dessous. Lisez un guide comme celui sur restaurer un site piraté sans dégâts supplémentaires et découvrez des méthodes pour évaluer et sécuriser votre site contre les piratages.
Que faire côté hébergeur et supervision du site
L’hébergeur peut aider à isoler l’espace compromis, fournir les journaux et proposer des sauvegardes antérieures. Une restauration isolée peut être nécessaire, mais elle n’exclut pas l’intervention d’un spécialiste en cybersécurité lorsque l’incident dépasse les aptitudes internes. Des services spécialisés, comme ceux décrits par des guides techniques, aident à cibler l’origine et la propagation du piratage.
Pour progresser, fais un inventaire des versions et configurations critiques, puis prépare une liste des fichiers et bases à analyser.
Nettoyage et restauration d’un site WordPress en sécurité
Commence par travailler sur une copie isolée: un environnement de test ou un sous-domaine peut suffire. Compare le cœur de WordPress avec une version officielle et remplace les fichiers corrompus. Retire thèmes et extensions inconnus; mets à jour ceux qui restent. Vérifie particulièrement wp-config.php, .htaccess, le dossier uploads et les comptes administrateurs. WordPress recommande de maintenir le cœur, les plugins et les thèmes à jour, et de limiter les droits d’accès. Conserve des sauvegardes complètes des fichiers et de la base.
Choisis ensuite une sauvegarde antérieure à l’attaque et teste-la sur un sous-domaine ou en local si possible. Après la restauration, vérifie les pages et les formulaires, repère les redirections ou les fichiers indésirables, et change tous les mots de passe. Active la double authentification et contrôle l’envoi de mails et les comptes utilisateurs. Mets à jour les versions et les plugins. Si la faille d’origine n’est pas identifiée, le pirate peut réapparaître par la même porte.
Pour les détails concrets et les options d’hébergement, consulte les procédures spécifiques proposées par les services d’hébergement et les guides dédiés. Par exemple, certains hébergeurs proposent des sauvegardes dans les 14 derniers jours et des restaurations ciblées selon le service utilisé.
En cas d avertissements Google, ouvre le rapport Problèmes de sécurité dans Search Console. Nettoie les pages touchées, corrige la faille et demande un nouvel examen lorsque le site est sain. Vérifie aussi les nouvelles pages indexées et les comptes ayant accès à Search Console.
Pour prévenir les récidives, adopte un trio solide: mises à jour rapides, double authentification et sauvegardes externes. Limite les droits, surveille les fichiers et protège les formulaires contre les attaques automatisées. La sécurité repose sur la combinaison de contrôle d’accès, sauvegardes et surveillance continue.
| Élément | Action recommandée | Délai |
|---|---|---|
| Accès | Révoquer les comptes non reconnus; activer la double authentification | immédiat |
| Sauvegardes | Conserver une copie indépendante; tester une restauration sur un sous-domaine | avant tout nettoyage |
| Vulnérabilités | Mettre à jour cœur CMS, plugins et thèmes | dans les 24–48 h |
| Vérifications | Analyser journaux, modifications de fichiers et listes d’utilisateurs | continuellement |
Pour aller plus loin, consulte des ressources dédiées comme WordPress piraté, réagir et sécuriser durablement et d’autres guides pratiques.
Comment éviter une récidive et mettre en place une protection robuste
Après restauration, reste vigilant: supprime les plugins inutilisés, utilise des mots de passe uniques, protège les comptes mails et surveille les alertes CMS et hébergeur. La cybersécurité durable repose sur la mise à jour continue et sur l’examen régulier des journaux. Chaque mesure compte pour limiter les risques et préserver la performance du site web.
Pour aller plus loin en matière de protection site internet, lis des guides spécialisés et des retours d’expérience. Par exemple, le guide de sécurité web explique comment optimiser les contrôles d’accès et la surveillance des fichiers.
- Vérifier les logs et les dates de modification
- Changer les mots de passe et révoquer les sessions suspectes
- Activer des sauvegardes externes et tester leur restauration
- Mettre à jour le CMS, les thèmes et les plugins
- Renforcer les formulaires et limiter les attaques automatisées
Des ressources externes utiles pour approfondir : ZDNET – guide sécurité et restauration et détecter et prévenir.
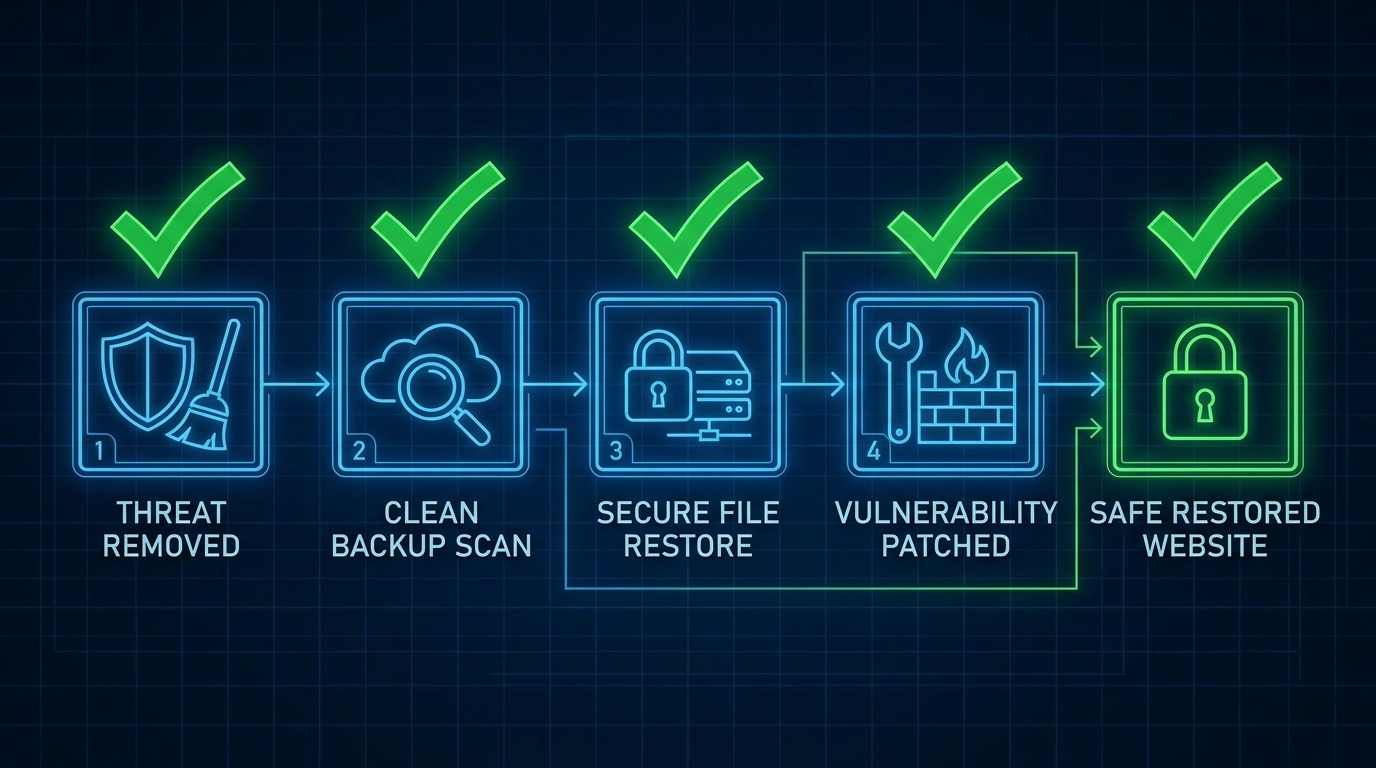
En bref
- Site piraté se détecte par des signes clairs et des alertes de sécurité; ne pas confondre avec une simple panne.
- La priorité est la sécurisation du site et la collecte de preuves avant toute restauration.
- Plan d’action rapide: maintenance, mots de passe, journaux, et isolation du système.
- Restauration WordPress: nettoyage, mise à jour et test sur un environnement isolé.
- Prévention: mises à jour, sauvegardes externes et surveillance continue.
Un site peut-il être infecté même si le serveur est sain ?
Oui. Une infection peut venir d’un code malveillant injecté dans le CMS, d’un plugin compromis ou d’un compte piraté, même si le serveur lui-même ne présente pas de panne.
Faut-il restaurer directement une sauvegarde ?
Non. Restaurer sans identifier la cause peut réintroduire le code malveillant. Préfère une sauvegarde datée d’avant le début des signes et vérifie-la sur un environnement isolé.
Comment prévenir les attaques futures ?
Maintiens les mises à jour, utilise l’authentification forte, limite les droits, sauvegarde hors site et surveille les activités suspectes régulièrement.
Quand faut-il faire appel à un professionnel ?
Si l’incident est étendu, touche plusieurs composants ou si des données personnelles sont potentiellement exposées, sollicite une expertise en cybersécurité et un accompagnement juridique si nécessaire.
Pour approfondir, consulte aussi des guides et blogs spécialisés qui partagent des expériences concrètes et des procédures de sécurité web dans le contexte 2026. Des ressources comme site-pirate-quoi-faire et Que faire si votre site est piraté détaillent des étapes essentielles et des conseils pratiques.